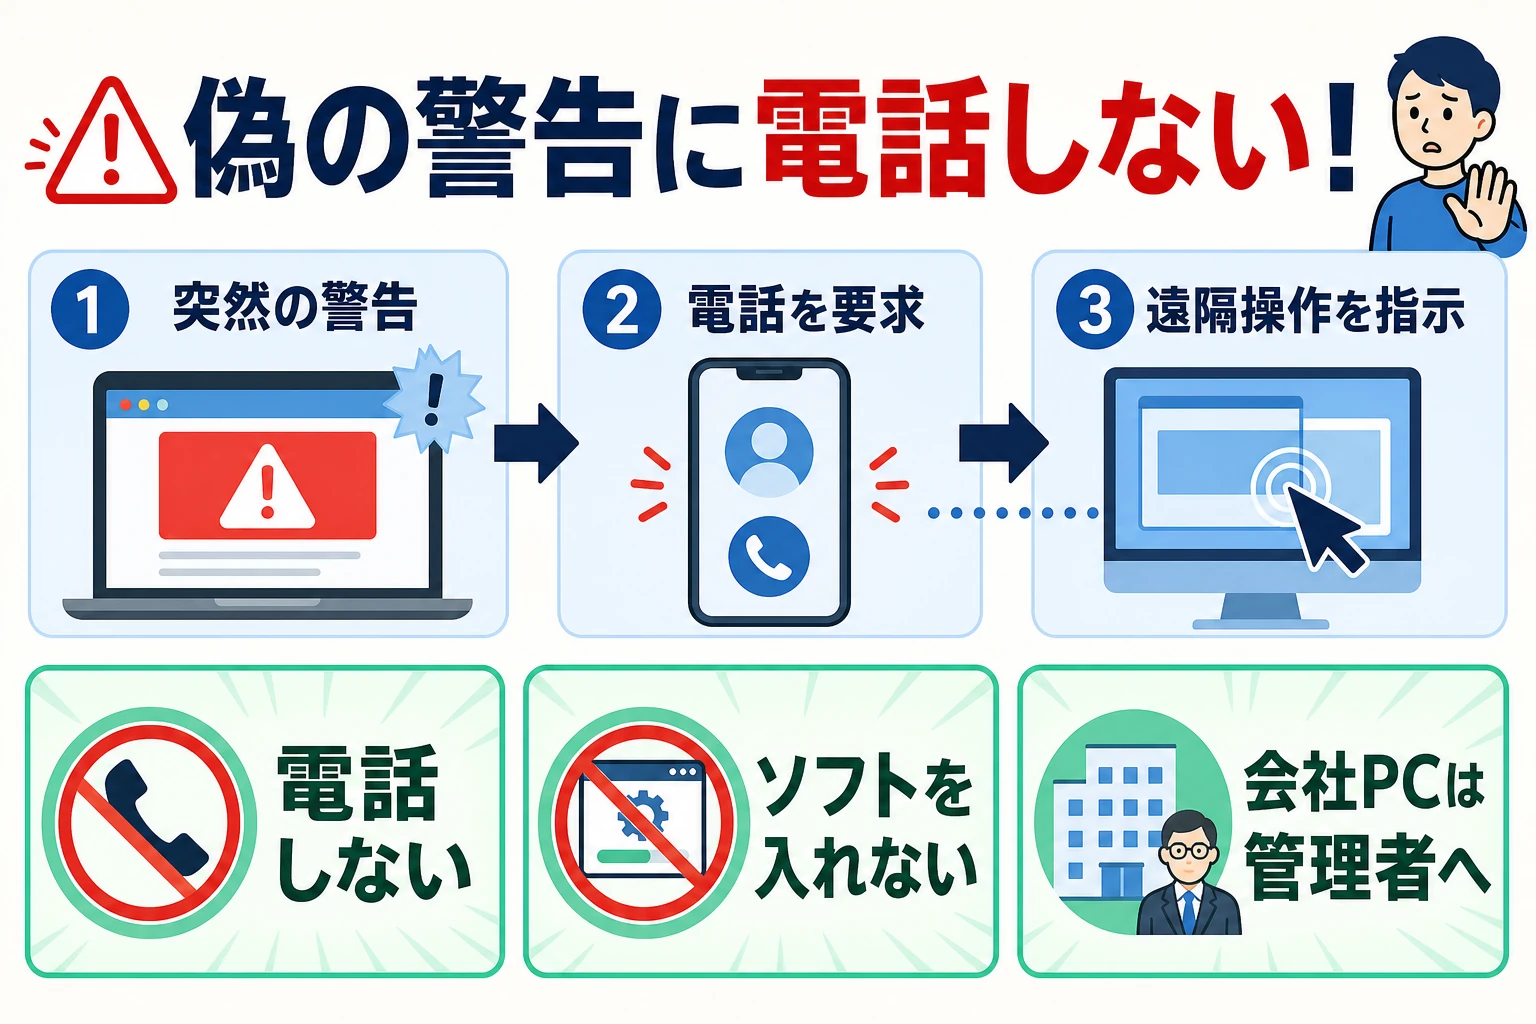
何が起きたのか——会社公表で確認できる事実
2026年8月7日、従業員がAIツールに関するWebサイトを検索・閲覧中に警告画面が表示され、案内先へ連絡。相手の指示で遠隔操作ソフトを導入した後、第三者による遠隔操作と約4,000ファイルの削除が確認されました。
エスケーアイマネージメントが8月12日に公表した内容を、時系列で整理すると次のとおりです。
- 8月7日:業務資料を作るため、従業員が業務用PCでAIツールに関するWebサイトを検索・閲覧。突然の警告からサポートセンターへの連絡を促されました。
- 同日:サポート担当者を名乗る人物の指示で遠隔操作ソフトをダウンロード・インストール。従業員が異常に気づいて社内担当者へ連絡し、PCのネットワーク接続が遮断されました。
- 8月10日:ログの再調査で、顧客などの個人情報を含むデータ約4,000ファイルが削除されていたことを確認しました。
- 8月11日:個人情報保護委員会へ速報を届け出て、所轄警察署へ相談。外部専門機関によるデジタルフォレンジック調査の準備を開始しました。
対象データには、氏名、生年月日、性別、住所、電話番号、メールアドレスなどが含まれていたとされています。一方、会社は公表時点で外部への持ち出し、SNSやダークウェブでの拡散、二次被害を示す事実は確認しておらず、流出の可能性は「極めて薄い」と判断しています。ただし、遠隔操作されたため漏えいの可能性を完全には否定していません。
断定できること・まだ分からないこと
「AIツールを探したこと」が直接の原因とは限りません。会社公表から分かるのは、検索・閲覧中に警告が表示されたところまでです。
公表で確認できること
- AIツール関連のWebサイトを検索・閲覧していた
- 突然の警告から連絡を促された
- 相手の指示で遠隔操作ソフトを導入した
- 第三者による遠隔操作とファイル削除が確認された
現時点で断定できないこと
- 閲覧したAIサイト自体が悪質だったか
- 検索広告、サイト内広告、転送のどれが入口だったか
- 使われた遠隔操作ソフトの名称
- ファイルが外部へコピーされたか、削除の目的は何か
典型的な手口——警告より「電話と遠隔操作」が分岐点
サポート詐欺は、偽警告で焦らせ、被害者自身に電話と遠隔操作の許可をさせる手口です。
警察庁は、Web閲覧中に偽の感染画面や警告音で不安をあおり、画面のサポート窓口へ電話させ、金銭をだまし取ったり遠隔操作ソフトを入れさせたりする手口を「サポート詐欺」と説明しています。
- 偽警告を表示:「ウイルス感染」「PCがロックされた」などと表示し、警告音や全画面表示で落ち着いて考える時間を奪います。
- 電話へ誘導:実在企業を思わせる表示や「今すぐ」といった言葉で、画面の番号へ連絡させます。
- 遠隔操作を承認させる:「点検」「修復」などと説明し、正規の遠隔操作ソフトを悪用する場合もあります。
- PC内を操作:画面、ファイル、設定、ログイン中のサービスなどへ相手が触れられる状態になります。金銭要求や不正送金へ進む事例もあります。
偽の警告が出た時の対処
画面内を操作して解決しようとせず、電話・ダウンロード・支払いをしないでブラウザを終了します。
- 音量を下げて落ち着く:警告音や音声は、焦らせるための仕掛けである場合があります。
- 画面の番号へ電話しない:電話番号、チャット、サポートボタンを使いません。表示された企業名やロゴだけで本物と判断しないでください。
- ブラウザを閉じる:警察庁は、Escキーの長押し後にブラウザの「×」で閉じる方法を案内しています。閉じられなければ、WindowsではCtrl+Alt+Deleteからブラウザを終了するか、PCを再起動します。
- 会社PCは管理者へ報告:警告が消えても、表示時刻と見ていたページを伝えます。会社のルールがある場合はその手順を優先してください。
電話した・遠隔操作を許可した後の対処
最優先は通信を切ることです。その後は、個人PCと会社PCで手順を分けます。
- ネットワークから切断:Wi-Fiをオフにし、LANケーブルを抜きます。遠隔操作中なら、まず相手との通信を止めます。
- 記録する:発生時刻、表示された番号、相手とのやり取り、導入したソフト名、支払い・入力した情報をメモします。画面写真や決済記録も保存します。
- 別の安全な端末を使う:メール、Microsoft・Google・Appleアカウント、クラウド、ネットバンキングなどのパスワードを変更します。同じパスワードを使い回しているサービスも確認します。
- 関係先へ相談:金銭やカード情報を渡した場合はカード会社・銀行へ連絡し、警察へ相談します。PCの復旧方法が分からない場合はIPA安心相談窓口も利用できます。
会社・組織のPC
直ちに社内のシステム・セキュリティ担当者へ連絡します。IPAは、情報漏えい調査を行う場合、調査完了までは端末を保存し、復元や初期化は調査後に行うよう案内しています。自己判断でログやアプリを消さないでください。
個人のPC
警察庁・IPAの案内に沿って、遠隔操作ソフトの削除、ウイルスチェック、システムの復元、必要に応じた初期化を検討します。不安がある場合はメーカーやIPAへ相談してから進めます。
企業側に必要な備え——「一度のミス」で広がらせない
注意喚起だけでなく、遠隔操作ソフトを実行しにくくし、個人情報へ届きにくくし、大量削除を早く検知する仕組みが必要です。
以下は今回の会社が実施済みだと断定するものではなく、一般的な多層防御の例です。
- 一般利用者の管理者権限を外し、未承認アプリの実行を制限する
- 遠隔操作ソフトの利用を許可制にし、起動や外部接続を監視する
- Web・DNSフィルタリング、EDR、ブラウザの安全機能を適切に設定する
- 個人情報へのアクセス権を業務上必要な人・端末に限定する
- 大量のファイル閲覧・コピー・削除を検知して担当者へ通知する
- バックアップを端末や通常アカウントから分離し、復元テストを行う
- 「警告が出たら画面の番号ではなく社内窓口へ」を繰り返し訓練する
よくある質問
AIツールのサイト自体が危険だったと断定できますか?
断定できません。会社公表では、AIツールに関するWebサイトを検索・閲覧中に警告が出たことまで確認できます。閲覧先自体、検索広告、サイト内広告、別ページへの転送のどれが入口だったのかは明らかにされていません。
警告画面が出たらウイルスに感染していますか?
表示だけで感染したとは判断できません。警察庁は、偽の警告画面はウイルス感染の有無にかかわらず表示されると案内しています。画面の電話番号へ連絡せず、ブラウザを閉じてください。
警告は出ましたが、電話もダウンロードもしていません。
画面を閉じ、会社PCなら管理者へ報告します。ブラウザを閉じられない場合は強制終了またはPCの再起動を行います。右下の通知が続く場合はブラウザの通知許可も確認します。
削除されたなら、情報も漏えいしたということですか?
削除と外部へのコピーは別の操作です。「削除されたから漏えいした」とも「削除だけなので漏えいしていない」とも断定できません。遠隔操作のログや通信記録などを調査して判断する必要があります。
一次情報・参考資料
事例の事実関係は会社公表を優先し、一般的な手口と対処は警察庁・IPAの案内で確認しました。会社公表は2026年8月12日時点で、外部専門機関による調査予定としています。今後、調査結果により内容が更新される可能性があります。